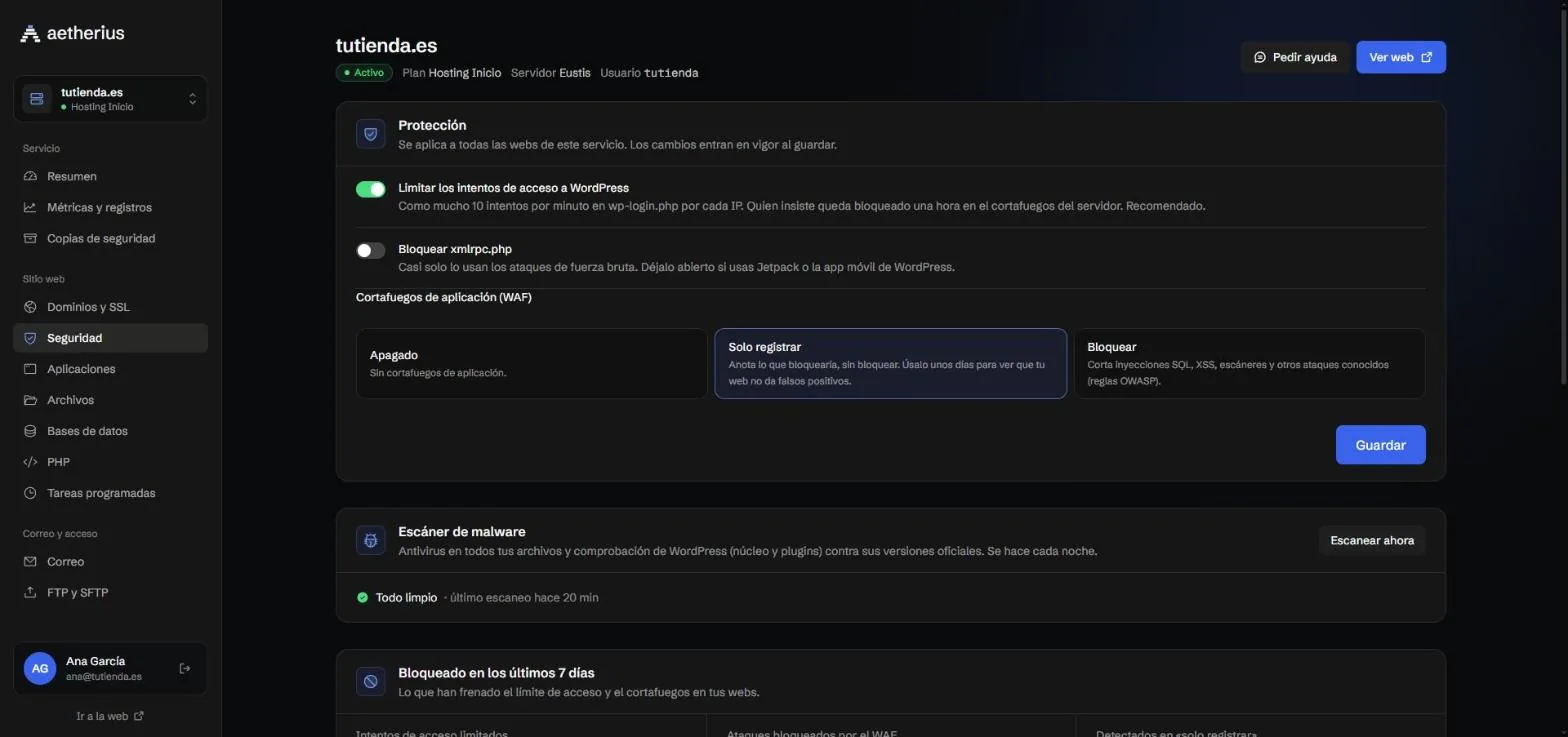
En Seguridad controlas la protección de todas las webs del servicio. Los cambios entran en vigor al pulsar Guardar.
Limitar los intentos de acceso a WordPress
Permite como mucho 10 intentos por minuto en wp-login.php por cada IP. Quien insiste queda bloqueado una hora en el cortafuegos del servidor. Recomendamos tenerlo activado siempre.
Bloquear xmlrpc.php
Casi solo lo usan los ataques de fuerza bruta. Bloquéalo salvo que uses Jetpack o la app móvil de WordPress.
Cortafuegos de aplicación (WAF)
- Apagado: sin cortafuegos de aplicación.
- Solo registrar: anota lo que bloquearía, pero no bloquea. Úsalo unos días al empezar para comprobar que tu web no da falsos positivos.
- Bloquear: corta inyecciones SQL, XSS, escáneres y otros ataques conocidos con las reglas OWASP.
Más abajo verás lo que se ha bloqueado en los últimos 7 días y las IP más insistentes.
Escáner de malware
Cada noche revisamos tus archivos con un antivirus y comparamos el núcleo y los plugins de WordPress con sus versiones oficiales. También puedes pulsar Escanear ahora.
Un archivo de WordPress «modificado» no siempre es malware (puede ser un cambio tuyo), pero revísalo. Si no sabes qué hacer, abre un ticket: lo vemos contigo y, si hace falta, restauramos una copia.